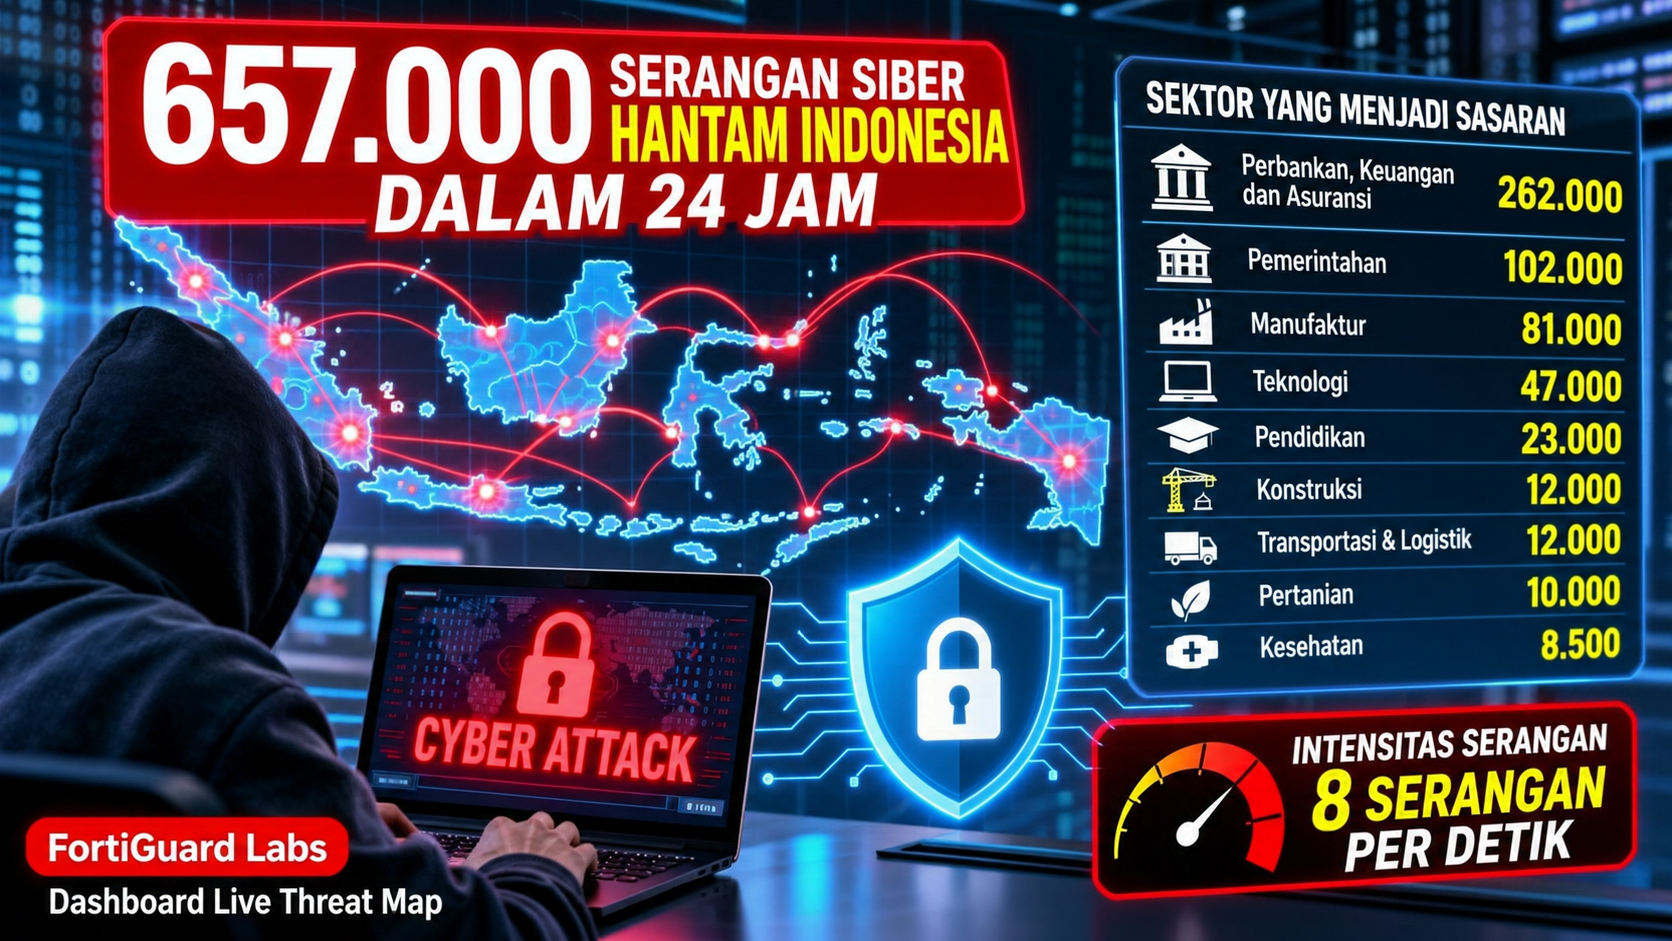
Data tersebut berdasarkan pemantauan Dashboard Live Threat Map FortiGuard Labs yang mencatat sebanyak 657.000 aktivitas serangan siber berhasil diblokir dalam periode 24 jam. Intensitas serangan tercatat mencapai sekitar delapan serangan setiap detik.
Angka tersebut menunjukkan tingginya ancaman terhadap keamanan infrastruktur digital nasional. Serangan yang berlangsung secara terus-menerus berpotensi mengganggu operasional perusahaan, pelayanan publik, serta keamanan data masyarakat apabila tidak diantisipasi dengan sistem perlindungan yang memadai.
Berdasarkan pemantauan pada pukul 13.37 WIB, sektor perbankan, keuangan, dan asuransi menjadi sasaran terbesar dengan 262.000 aktivitas serangan. Jumlah tersebut menjadikan sektor keuangan sebagai target utama dalam gelombang ancaman siber yang terpantau.
Sementara itu, sektor pemerintahan menempati posisi kedua dengan 102.000 aktivitas serangan. Berikutnya adalah sektor manufaktur dengan 81.000 aktivitas.
Serangan juga menyasar sektor teknologi sebanyak 47.000 aktivitas, pendidikan 23.000 aktivitas, konstruksi 12.000 aktivitas, serta transportasi dan logistik yang juga mencapai 12.000 aktivitas.
Adapun sektor pertanian tercatat menghadapi 10.000 aktivitas serangan, sedangkan sektor kesehatan mengalami sekitar 8.500 aktivitas serangan.
Besarnya jumlah serangan terhadap sektor keuangan dan pemerintahan menjadi perhatian serius. Kedua sektor tersebut mengelola berbagai informasi penting, termasuk data transaksi keuangan, identitas masyarakat, dokumen administrasi negara, serta informasi strategis yang apabila bocor atau terganggu dapat menimbulkan dampak luas.
Penguatan Keamanan Infrastruktur Digital Mendesak
Tingginya intensitas serangan siber menunjukkan bahwa perlindungan infrastruktur digital tidak cukup hanya mengandalkan perangkat keamanan standar. Pemerintah, perusahaan, dan pengelola layanan publik perlu memperkuat sistem pertahanan siber secara berkelanjutan.
Salah satu langkah penting adalah memperketat standar keamanan sistem informasi, termasuk memastikan seluruh perangkat lunak dan infrastruktur teknologi menggunakan pembaruan keamanan atau security patch terbaru.
Pembaruan patch diperlukan untuk menutup celah keamanan yang berpotensi dimanfaatkan pelaku kejahatan siber untuk masuk ke jaringan, mengambil data, maupun mengganggu operasional sistem.
Selain itu, pemantauan infrastruktur digital perlu dilakukan secara terintegrasi agar aktivitas mencurigakan dapat terdeteksi lebih cepat. Sistem pemantauan yang bekerja selama 24 jam juga dibutuhkan untuk mengidentifikasi pola serangan, menganalisis potensi ancaman, dan mempercepat respons ketika terjadi insiden keamanan.
Penguatan keamanan juga perlu mencakup penerapan autentikasi berlapis, pengelolaan hak akses pengguna, pencadangan data secara berkala, serta pengujian keamanan sistem secara rutin.
Khusus untuk instansi pemerintahan dan pengelola infrastruktur vital, kesiapan menghadapi serangan siber harus menjadi bagian dari prioritas perlindungan layanan publik. Gangguan terhadap sistem pemerintahan, perbankan, transportasi, maupun kesehatan dapat berdampak langsung terhadap aktivitas masyarakat dan stabilitas ekonomi.
Ancaman Siber Tidak Bisa Dianggap Remeh
Data FortiGuard Labs tersebut menjadi pengingat bahwa ancaman siber merupakan risiko nyata yang harus dihadapi Indonesia di tengah semakin luasnya penggunaan teknologi digital.
Serangan yang mencapai delapan kali setiap detik memperlihatkan bahwa ruang digital nasional terus menghadapi tekanan dari berbagai aktivitas berbahaya.
Karena itu, kolaborasi antara pemerintah, sektor swasta, lembaga keuangan, dan pengelola infrastruktur strategis menjadi semakin penting. Penguatan sistem keamanan, peningkatan kemampuan sumber daya manusia, serta koordinasi penanganan insiden harus berjalan beriringan.
Keamanan siber bukan semata-mata persoalan teknologi, melainkan juga menyangkut perlindungan data, keberlangsungan pelayanan publik, dan kepercayaan masyarakat terhadap sistem digital nasional.
Catatan redaksi: Angka 657.000 merupakan data aktivitas serangan yang berhasil diblokir berdasarkan pemantauan dashboard dalam periode 24 jam, bukan berarti seluruh serangan berhasil menembus sistem atau menyebabkan kebocoran data. Angka tersebut juga merupakan hasil pemantauan pada waktu tertentu, yakni pukul 13.37 WIB. (Sumber : kompas.id)